اختراق تاريخي يضرب “بينانس”.. 6.3 مليارات دولار في قبضة القراصنة وشبهات تطال كوريا الشمالية
إعلام تيفي
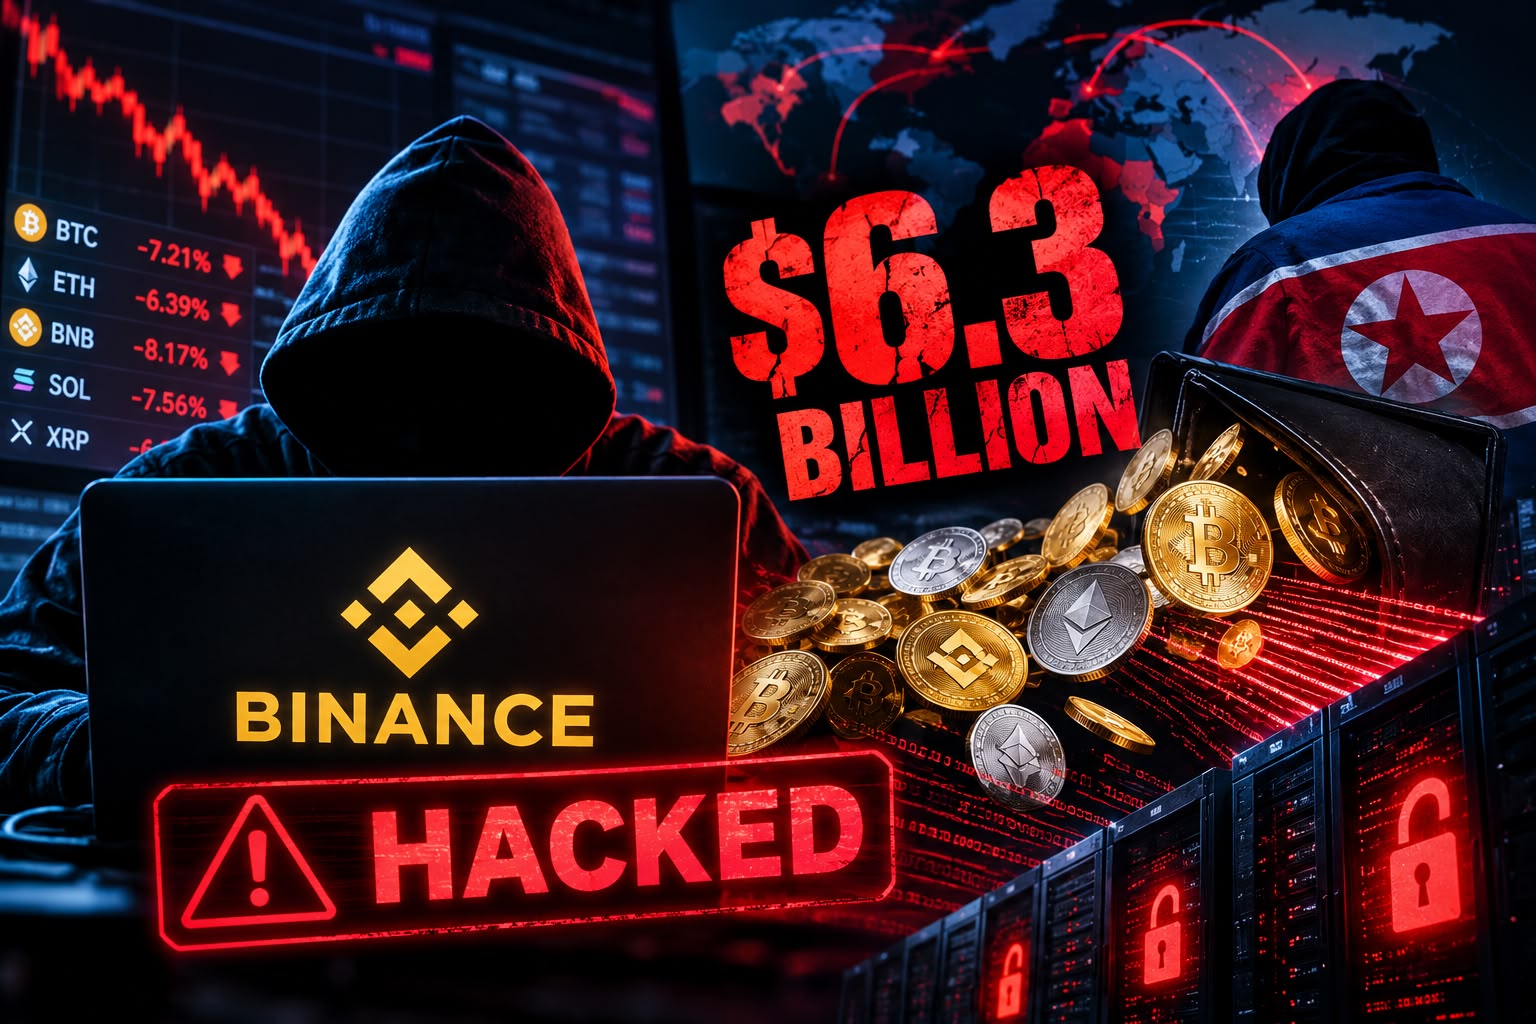
تعرضت منصة “بينانس” (Binance)، أكبر بورصة لتداول العملات المشفرة في العالم، لاختراق إلكتروني غير مسبوق، أسفر عن سحب أصول رقمية تقدر قيمتها بنحو 6.3 مليارات دولار، في واحدة من أضخم عمليات القرصنة المالية المسجلة، وسط تحقيقات دولية لتحديد المسؤولين عن الهجوم واستعادة الأموال، ومخاوف متزايدة بشأن أمن الأصول الرقمية وحماية استثمارات ملايين المستخدمين.
وكشفت المنصة، اليوم الجمعة 30 أكتوبر 2026، أن التحقيقات الأولية أظهرت تعرض بنيتها التقنية لاختراق أتاح تنفيذ معاملات سحب غير مصرح بها، مشيرة إلى نجاحها، بالتعاون مع شركائها في قطاع العملات المشفرة، في تجميد أصول تبلغ قيمتها نحو ثلاثة مليارات دولار، فيما تتواصل الجهود لتعقب بقية الأموال وتحجيم قدرة المهاجمين على التصرف فيها.
ووفقاً للمعطيات التي نشرتها وكالة “رويترز”، فإن الجزء الأكبر من عملية الاستيلاء على الأصول الرقمية نُفذ خلال نحو عشرين دقيقة، مساء الخميس 29 أكتوبر، بعدما تمكن المهاجمون من إصدار تعليمات لتحويل مبالغ ضخمة من محافظ تابعة للمنصة إلى عناوين إلكترونية خاضعة لسيطرتهم.
وأوضحت شركة “TRM Labs”، المتخصصة في تتبع المعاملات المالية عبر شبكات البلوكشين، أن التحويلات المشبوهة شملت عشر شبكات للعملات المشفرة، وقدرت القيمة الإجمالية للأصول المسحوبة بنحو 6.36 مليارات دولار، في عملية تفوق بأكثر من أربعة أضعاف قيمة الاختراق الذي تعرضت له منصة “Bybit” في فبراير 2025.
وفي تفاصيل الاختراق، أفادت «بينانس» بأن المعطيات الأولية رجحت تعرض الحاسوب المحمول لأحد مهندسي عمليات التطوير والتشغيل، المعروفين تقنياً باسم «DevOps»، للاختراق، مما أتاح للمهاجم الوصول إلى جزء من البنية التشغيلية وتنفيذ عمليات سحب غير قانونية.
غير أن التحقيقات اللاحقة كشفت عن نقاط اختراق إضافية، وهو ما دفع المنصة إلى وصف الهجوم بالعملية المعقدة التي لم تقتصر على استغلال صلاحيات موظف واحد أو تنفيذ عملية تقنية منفردة.
وأكدت الشركة أنها لم تعثر، حتى الآن، على أدلة تثبت تسريب المفاتيح الخاصة بالمحافظ الرقمية، موضحة أن التحقيق التقني لا يزال مستمراً لتحديد جميع الثغرات التي استغلها المهاجمون والمسؤوليات المرتبطة بالحادث.
وعلى مستوى الإجراءات الاستعجالية، أعلنت “بينانس” تعليق عمليات السحب مؤقتا لإجراء فحوصات أمنية شاملة، مع استمرار خدمات الإيداع بصورة طبيعية، وإلغاء صلاحيات العنوان المتأثر بالاختراق، بالتوازي مع التنسيق مع السلطات المختصة وشركات تحليل المعاملات الرقمية لتعقب الأصول المسروقة.
وفي محاولة لاحتواء تداعيات الهجوم على المستخدمين، تعهدت المنصة بتغطية جميع الخسائر من خلال صندوق حماية أصول المستخدمين “SAFU” ومواردها المالية الخاصة، مؤكدة أن أموال العملاء ستظل محمية، وأنها ستنشر بيانات محدثة لإثبات الاحتياطيات عقب استكمال الإجراءات التصحيحية.
ولا يعني تجميد الأصول الرقمية استرجاعها فعلياً، إذ إن تجميد نحو ثلاثة مليارات دولار يحول دون التصرف في هذه الأموال، بينما تظل عملية استعادتها مرتبطة بنتائج التحقيقات والإجراءات التقنية والقانونية اللاحقة.
وفي تطور لافت، اتجهت الشبهات نحو مجموعات قرصنة مرتبطة بكوريا الشمالية، بعدما أعلنت شركة “TRM Labs” أن تحليلها التقني يشير بدرجة ثقة مرتفعة إلى مسؤولية مجموعة “TraderTraitor” عن الهجوم، بالنظر إلى أوجه التشابه مع عمليات سابقة استهدفت منصات العملات المشفرة.
كما أشارت تحليلات شركات متخصصة أخرى إلى احتمال ارتباط الهجوم بالشبكات نفسها التي نُسبت إليها عملية اختراق “Bybit”، غير أن هذه التقديرات تظل نتائج تحقيقات تقنية مستقلة، ولم تعلن «بينانس» حتى الآن تحديد الهوية النهائية للجهة المنفذة.
وامتدت تداعيات العملية إلى أسواق العملات الرقمية، التي سجلت تراجعات عقب انتشار أنباء الاختراق، في وقت أعادت فيه الحادثة النقاش حول قدرة المنصات المركزية الكبرى على حماية الأصول المودعة لديها، ومدى فعالية أنظمة المصادقة والتحكم في صلاحيات تحويل الأموال.
هذا الاختراق يضع قطاع العملات المشفرة أمام اختبار أمني بالغ الحساسية، بعدما أظهرت العملية أن ضخامة المؤسسات المالية الرقمية وتطور بنيتها التقنية لا يوفران، بالضرورة، حصانة مطلقة أمام الهجمات الإلكترونية المنظمة.
وتبقى نتائج التحقيقات الجارية، وحجم الأموال التي ستتمكن الجهات المعنية من استعادتها، ومدى التزام “بينانس” بتعويض الخسائر واستئناف خدماتها بصورة آمنة، عناصر أساسية في تحديد التداعيات الفعلية لهذا الاختراق على المنصة وثقة المستثمرين في سوق الأصول الرقمية.